Apenas el 28 por ciento de las organizaciones afectadas por secuestro digital (ransomware) logró restaurar sus datos según balances técnicos de la industria, pese a que el 90 por ciento de los responsables de seguridad confía en recuperarse dentro de los plazos previstos. En respuesta a esta brecha entre percepción y capacidad operativa, la compañía especializada Veeam formuló cinco directrices para resguardar las copias de seguridad antes de enfrentar una vulneración en las redes institucionales. Los ataques informáticos contemporáneos ya no se dirigen exclusivamente hacia los entornos productivos, sino que buscan anular los mecanismos de restablecimiento operativo de las entidades.
“Una empresa no debería descubrir durante un ataque que su backup no puede recuperarse. El objetivo es probar previamente que la copia está protegida, limpia y que los sistemas críticos pueden volver a operar dentro del tiempo que necesita el negocio”, explica Enrique Solari, Director de Desarrollo de Negocios de DIMA Perú.
¿Cuáles son las cinco recomendaciones para blindar el respaldo?
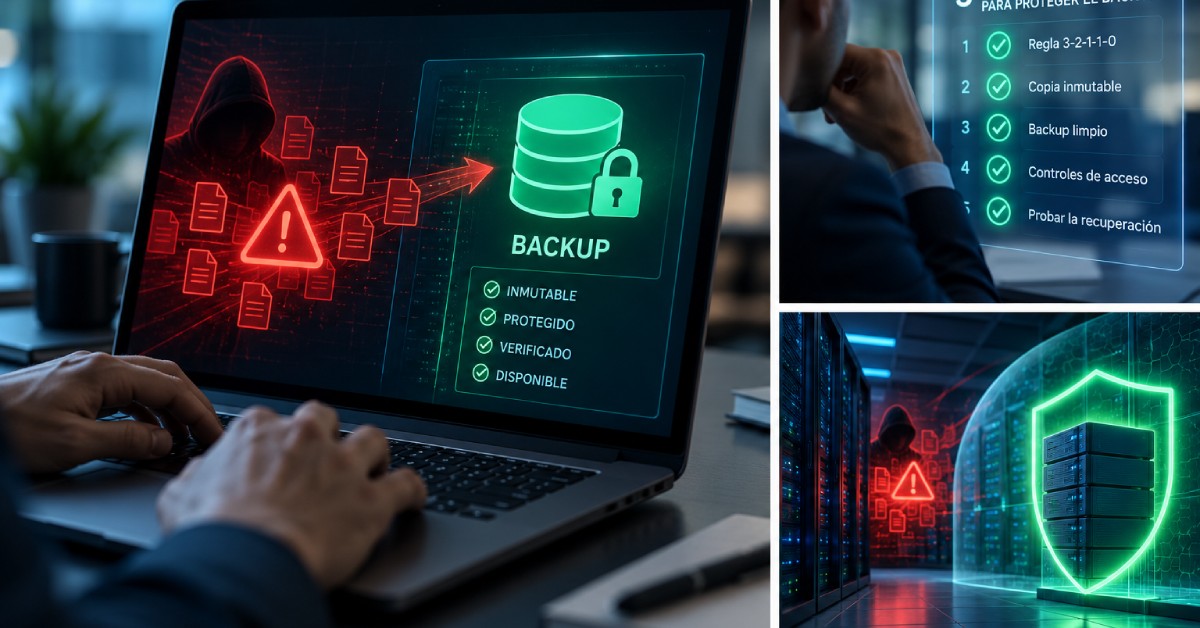
La estrategia de continuidad operativa exige pasar del simple almacenamiento pasivo a esquemas de validación previa. La firma tecnológica Veeam detalla las siguientes acciones preventivas:
- Regla 3-2-1-1-0 en los repositorios: Mantener tres copias de los datos en dos soportes distintos, conservar una fuera de las instalaciones, preservar un duplicado inmutable (aislado u offline) y verificar la ausencia de errores en la restauración.
- Almacenamiento inmutable obligatorio: La inmutabilidad impide modificar o suprimir los archivos de respaldo durante periodos definidos, incluso si los atacantes consiguen sustraer credenciales administrativas de acceso.
- Comprobación de limpieza de datos: Analizar los archivos para detectar rastros de código malicioso (malware) antes de iniciar cualquier proceso de retorno a servidores activos.
- Control estricto de accesos de gestión: Aplicar arquitecturas de confianza cero (Zero Trust), privilegios basados en roles y filtros de doble autorización para evitar la manipulación de la infraestructura central.
- Ensayos periódicos de recuperación: Ejecutar simulacros de restablecimiento en los cronogramas habituales para comprobar que los sistemas retornen al flujo productivo dentro de los tiempos tolerados.
¿Qué riesgos enfrentan las empresas ante el secuestro informático?
La proliferación de variantes de código extorsivo persigue inutilizar tanto los repositorios centrales como las réplicas operativas. Cuando los atacantes penetran en las redes corporativas, rastrean los servidores de respaldo para borrarlos o cifrarlos simultáneamente. Esta táctica elimina la alternativa de retorno rápido y deja a las compañías sin defensas ante la extorsión financiera.
Por esta razón, la diferencia metodológica radica entre almacenar información y evidenciar que los archivos continúan funcionales. Aparte de implementar barreras periféricas contra intrusiones, los administradores de infraestructura necesitan incorporar mecanismos de inspección para certificar que el contenido de los discos no reintroduzca amenazas ocultas al levantar los servicios informáticos.
¿Cómo opera la plataforma integrada de seguridad?
La respuesta técnica a estas exigencias operativas reside en la automatización de la defensa de datos. La solución Veeam Data Platform articula almacenamiento inmutable, detección de amenazas, validación de puntos de restauración limpios, controles de acceso y recuperación orquestada dentro de una misma arquitectura informática. Esta herramienta centralizada asiste a las corporaciones en la tarea de auditar su respuesta ante eventuales ataques informáticos.
Por su parte, el integrador tecnológico DIMA Perú colabora en la implementación de estas soluciones de infraestructura y ciberseguridad corporativa. Con más de 40 años de trayectoria en el mercado peruano, la firma provee consultoría especializada en redes, centros de cómputo, servicios en la nube (cloud) y entornos administrados, asistiendo a entidades de diversos sectores en sus procesos de modernización digital. Para conocer los detalles de sus soluciones y soporte técnico, los usuarios pueden ingresar al portal institucional www.dima.pe.
¿Por qué auditar los sistemas de soporte antes de un ataque?
Las auditorías preventivas revelan inconsistencias en las políticas de retención antes de que ocurra una catástrofe cibernética. La premisa expuesta por la desarrolladora Veeam establece que una copia de seguridad no debe considerarse segura hasta que la organización ejecute una restauración completa y verifique su operatividad. Realizar simulaciones continuas constituye el paso determinante para asegurar la supervivencia operativa de los negocios ante la extorsión digital.