El modelo Zero Trust transforma la ciberseguridad ante el incremento de ataques a identidades
LIMA, Perú. La seguridad informática basada en la protección de un perímetro de red perdió efectividad debido a la masificación del trabajo híbrido, los servicios en la nube y el uso de múltiples dispositivos corporativos o personales. En este escenario, el 97% de los ataques contra identidades observados por Microsoft correspondió a intentos de password spray o fuerza bruta. Ante este panorama, el modelo Zero Trust propone verificar explícitamente cada acceso, limitar los privilegios de los usuarios y asumir que una brecha de seguridad puede ocurrir en cualquier momento.
Durante años, las organizaciones consideraban confiable a cualquier usuario ubicado dentro de la red corporativa. Sin embargo, la movilidad actual permite conectar laptops personales y teléfonos móviles desde distintas ubicaciones hacia servicios cloud. Por ello, la conexión interna no garantiza la fiabilidad de la sesión.
“Durante mucho tiempo, la seguridad dependió del lugar desde donde se conectaba una persona. Hoy importa mucho más quién solicita acceso, desde qué dispositivo lo hace, qué recurso necesita y cuál es el nivel de riesgo de esa sesión”, explica Enrique Solari, Director de Desarrollo de Negocios de DIMA Perú.
¿Por qué la identidad es el nuevo perímetro en ciberseguridad?
La evolución de las amenazas cibernéticas desplazó el foco de protección hacia la validación de los accesos. El Microsoft Digital Defense Report 2025 señala que casi la totalidad de las ofensivas contra identidades empleó la técnica de password spray, la cual prueba contraseñas comunes en múltiples cuentas de forma automatizada.
Para mitigar este riesgo, la autenticación multifactor moderna reduce en más de 99% la probabilidad de compromiso de las credenciales. Sin embargo, la arquitectura conceptual planteada por DIMA Perú demanda ir más allá de la validación de un código o una clave.
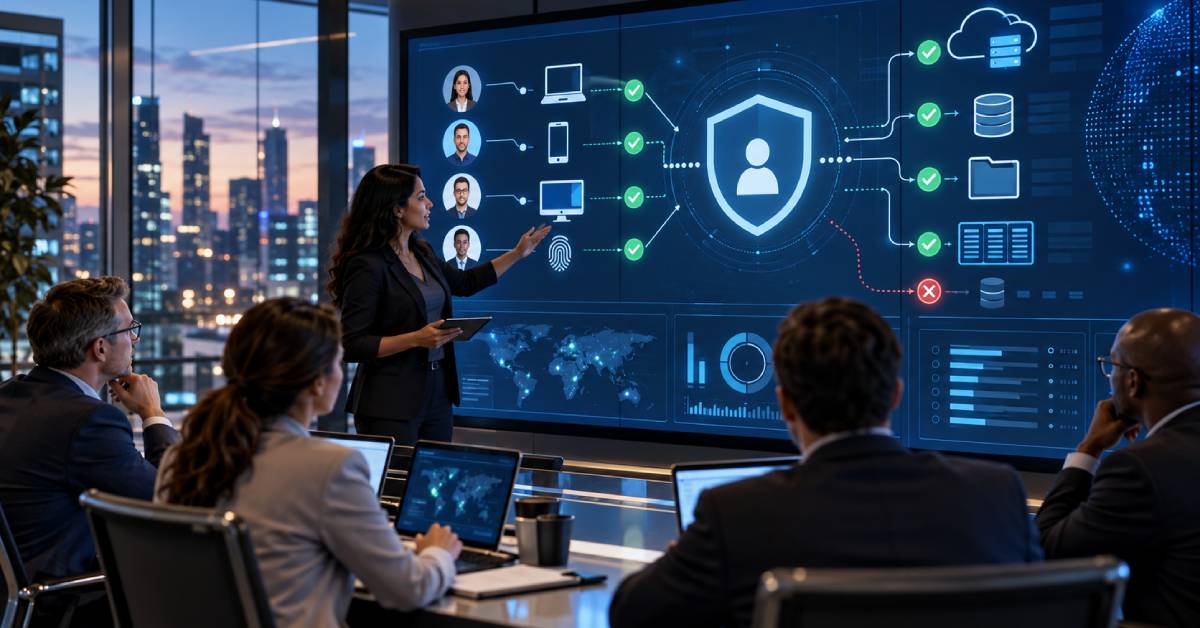
¿Cuáles son los cuatro elementos clave que evalúa Zero Trust?
Una estrategia integral de validación analiza factores dinámicos antes de conceder la entrada a los sistemas corporativos. Las políticas operativas examinan de forma continua los siguientes componentes:
- Identidad: confirma la autenticidad de la persona que solicita el ingreso y analiza de manera constante su nivel de riesgo.
- Dispositivo: verifica si el equipo utilizado está registrado, actualizado y cumple con las normativas internas.
- Privilegios: aplica el principio de mínimo acceso, otorgando solo los permisos indispensables durante el tiempo estrictamente necesario.
- Recurso: clasifica y resguarda aplicaciones y datos según su nivel de criticidad, sin importar dónde se encuentren alojados.
La integración de estas variables permite que los sistemas analicen señales contextuadas como la ubicación geográfica, la conducta del usuario y el estado del terminal en tiempo real.
¿En qué consiste el cambio de paradigma para las empresas?
La metodología modifica el enfoque tradicional enfocado en construir barreras perimetrales rígidas para pasar a una supervisión constante de las interacciones digitales. El control central se desplaza de la ubicación física al análisis contextual de cada solicitud.
“Zero Trust no significa desconfiar de las personas, sino dejar de confiar automáticamente en una conexión. Cada acceso debe tener un motivo, un nivel de privilegio y una validación acorde con el recurso que se quiere utilizar”, señala Solari.
En un entorno descentralizado, la gestión de riesgos exige formular preguntas diferentes sobre los accesos. La prioridad técnica ya no radica en determinar si un equipo forma parte de la red local, sino en validar si requiere consultar esa información específica en ese momento preciso. DIMA Perú acompaña esta transición hacia infraestructuras adaptativas de protección digital.